
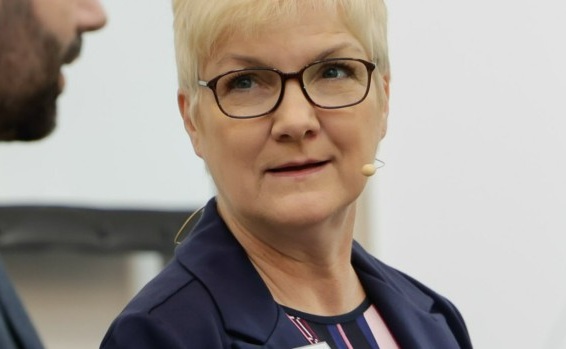
Gabriele Sieck
Vita
Gabriele Sieck hat Wirtschaftsinformatik in Berlin studiert und ist Referentin beim Gesamtverband der Deutschen Versicherungswirtschaft e.V. Dort verantwortet sie die Themenbereiche Informationssicherheit im Versicherungsunternehmen und Regulierung der IT. Zudem leitet sie das Netzwerk Informationssicherheit des GDV e.V. und ist Leiterin des Branchenarbeitskreises Versicherungswirtschaft der UP KRITIS.
Kontakt
Gesamtverband der Deutschen Versicherungswirtschaft e.V.
Referentin
Programmpunkte
Digitale Transformation zwischen Innovation, Sicherheit und Resilienz
Die digitale Transformation verändert den Rundfunk grundlegend und stellt ihn als kritische Infrastruktur vor neue Herausforderungen. Plattformökonomie, Cyberangriffe, Desinformation, KI und hybride Bedrohungen erfordern neue Sicherheits- und Resilienzkonzepte. Anhand konkreter Praxisbeispiele aus dem öffentlich-rechtlichen Rundfunk zeigt der Vortrag aktuelle Risiken, regulatorische Entwicklungen sowie bewährte Maßnahmen zur Stärkung der Resilienz auf. Die Teilnehmenden erhalten praxisnahe Einblicke und Handlungsempfehlungen für den Umgang mit den steigenden Anforderungen an IT-Sicherheit und Betriebssicherheit in einer zunehmend digitalisierten Medienlandschaft.
Revisionssichere Zutrittsprozesse in KRITIS-Umgebungen
Steigender Compliance-Druck, komplexe Berechtigungen und gewachsene Systemlandschaften stellen KRITIS-Organisationen beim Zutrittsmanagement vor große Herausforderungen. Der Vortrag zeigt die fünf häufigsten Pain Points und liefert anhand konkreter Praxisbeispiele Orientierung, wie sich Transparenz schaffen, Prozesse vereinfachen und Risiken nachhaltig reduzieren lassen.
Der Schutz eines KRITIS-Hauses im Gesundheitswesen ist eine Herausforderung und kein Alleingang eines ISB. Spätestens mit dem KRITIS-DachG muss man Sicherheit „gemeinsam“ denken. Daher ist eine neue Organisation der Sicherheitseinrichtungen erforderlich, die Synergien schafft und dem Vorstand den Überblick über Risiken vermitteln kann, um die richtigen Maßnahmen steuernd und prioritär umzusetzen. Anhand einer Blaupause soll gezeigt werden, wie das gelingen könnte und wie sich in die Unternehmenskultur ändern sollte.
Alle sprechen von ansteigenden Gefährdungslagen. Alle sprechen von Übungen die es braucht. Wir, wir machen sowas. Wie im besten Einvernehmen eines Public-Private-Partnership ein TAK Übungen des BSI, gemeinsam mit Beteiligung der Bundeswehr und der DB AG, ein vorhandenes Lernformat (Blackout) genutzt wird um analoge Formate mittels Lernmethoden und Methodik um Inhalte und kritische Events aus dem Cyberraum als gefährdende Ereignisse anzureichern und so insgesamt die Beteiligten in ihrer Resilienz zu erhöhen.
Wie setzt man die vom Verordnungsgeber gewünschten Anforderungen in einer Sparkasse eigentlich um? Zwischen regulatorischem Anspruch, organisatorischer Realität und einer stetig wachsenden Zahl an Abkürzungen liegt ein erstaunlich weiter Weg.
Anforderungen an Kritische Infrastrukturen, Rolle der Wirtschaft und aktuelle Entwicklungen in der Zivilverteidigung
Deutschlands Sicherheitsarchitektur richtet sich neu aus: Gesamtverteidigung wird zur gemeinsamen Aufgabe von Staat, Bundeswehr, Ländern, Kommunen, KRITIS-Betreibern und Wirtschaft. Für Verantwortliche in Unternehmenssicherheit, Krisenmanagement und Business Continuity stellt sich damit die konkrete Frage, wie zivile Vorsorge, Versorgungssicherheit und Durchhaltefähigkeit organisatorisch und operativ umgesetzt werden können.
BCM Risikoanalyse mit automatisierter Datenaggregation – präzise und schnelle Priorisierung von Assets & Wechselwirkungen als Antwort auf hybride Bedrohungen.
Der Hauptpfad fällt aus. Der Ersatzpfad ist intakt – trotzdem stehen zwei zeitkritische Prozesse still. Warum? An einem praxisnahen, fiktiven hybriden Szenario zeigt der Vortrag, wie automatisierte Datenaggregation BIA, Assetinventar und BC-Plan zu einem prüfbaren Abhängigkeitsbild verbindet. KI kann aus Freitexten mögliche fehlende Beziehungen ableiten, die Fachleute prüfen. Die BCM-Risikoanalyse bewertet den koordinierten physischen und digitalen Angriff hinsichtlich Eintrittshäufigkeit, Auswirkungen und vorhandener Maßnahmen. So lassen sich kritische Assets und Wechselwirkungen gezielt priorisieren und Maßnahmen bei Änderungen neu bewerten.
Die regulatorischen Anforderungen an KRITIS-Betreiber im Energiesektor entwickeln sich dynamisch weiter. Neue nationale und europäische Vorgaben sollen Resilienz, Cyber- und physische Sicherheit stärken und bestehende Pflichten konkretisieren. Der Vortrag gibt einen Überblick über zentrale Gesetzesvorhaben, branchenspezifische Sicherheitsstandards und regulatorische Schnittstellen. Zudem beleuchtet er Auswirkungen auf Unternehmen und Behörden sowie Wechselwirkungen mit dem Business Continuity Management.
Die Umsetzung der NIS2-Richtlinie stellt Konzerne mit komplexen Beteiligungsstrukturen vor erhebliche operative und rechtliche Herausforderungen. Insbesondere das Territorialitätsprinzip erfordert eine präzise Analyse, welche Gesellschaften – abhängig von Sitz, Geschäftstätigkeit und Marktbezug – in den Anwendungsbereich fallen.