
Handlungsfähig statt nur geschützt: Cyber-Resilienz als neue Leitdisziplin
SIEM, XDR und SOC schaffen Sicherheit, aber noch keine Resilienz. Erst das Zusammenspiel von Technologie, Geschäftsprozessen und Verantwortlichkeiten macht Unternehmen im Ernstfall handlungsfähig. Warum dieser Perspektivwechsel heute entscheidend ist, erläutert Alexander Pienitz, Lead Architect Enterprise Security bei WBS IT-Service, auf Basis seiner Erfahrungen aus Security- und Resilienzprojekten bei kritischen Infrastrukturen und Versorgern.
Warum klassische IT-Sicherheit nicht mehr ausreicht
Die aktuelle Bedrohungslage macht deutlich, warum Unternehmen umdenken müssen. Laut dem Wirtschaftsschutz-Report 2026 des Digitalverbands Bitkom entsteht der deutschen Wirtschaft jährlich ein Schaden von 211 Milliarden Euro durch Datendiebstahl, Industriespionage und Sabotage. Rund 76 Prozent davon gehen auf Cyberangriffe zurück, drei Viertel der Unternehmen sehen digitale Angriffe als große oder sehr große Bedrohung.
Viele Unternehmen haben darauf mit Investitionen in SIEM-, XDR- oder EDR-Lösungen reagiert. Dieser Ansatz ist wichtig, greift jedoch zu kurz.
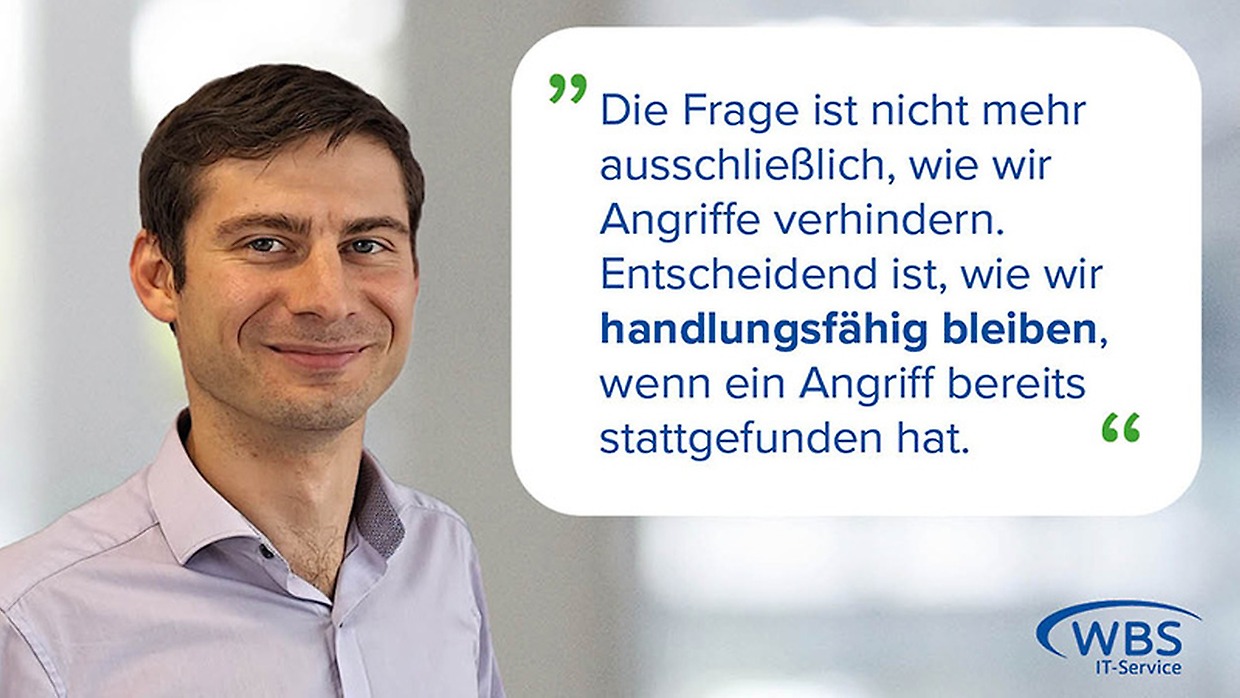
„In der Praxis sehen wir immer wieder, dass Technologie allein nicht ausreicht. SIEM, XDR oder EDR erkennen technische Auffälligkeiten, verstehen aber keine Geschäftsprozesse, Lieferketten oder wirtschaftlichen Abhängigkeiten. Die Frage ist deshalb nicht mehr ausschließlich, wie wir Angriffe verhindern. Entscheidend ist, wie wir handlungsfähig bleiben, wenn ein Angriff bereits stattgefunden hat“, erklärt Alexander Pienitz.
Cyber-Resilienz beginnt beim Business
Cyber-Resilienz stellt nicht die Frage „Welche Systeme haben wir?“, sondern „Wovon hängt unser Geschäft wirklich ab?“. Unternehmen müssen zunächst verstehen:
- Welche Prozesse dürfen nicht ausfallen?
- Wo entstehen die größten wirtschaftlichen Schäden?
- Welche Daten und Abhängigkeiten sind besonders kritisch?
Erst auf dieser Grundlage werden Technologien, Überwachungsregeln und Sicherheitsmaßnahmen definiert. Ausgangspunkt ist eine Business-Impact-Analyse, die technische Assets mit ihrer geschäftlichen Bedeutung verknüpft.
Wenn Risikomanager, IT und Vorstand dieselbe Sprache lernen müssen
Cyber-Resilienz ist keine reine IT-Aufgabe. Sie verbindet Risikomanagement, Informationssicherheit, Business Continuity Management, IT Operations und Management. Die größte Herausforderung liegt dabei häufig nicht in der Technik, sondern in der Abstimmung zwischen diesen Bereichen.
„Geschäftsanforderungen müssen in technische Überwachungsregeln übersetzt werden. Kommt ein Alarm, müssen die Auswirkungen wiederum für Management und Fachbereiche verständlich eingeordnet werden. Genau an dieser Schnittstelle entstehen die meisten Reibungsverluste“, beschreibt Alexander Pienitz.
Resilienz ist kein Projekt. Resilienz ist ein Prozess.
Cyber-Resilienz entsteht durch kontinuierliche Weiterentwicklung. Für den Einstieg empfiehlt Alexander Pienitz drei Schritte:
1. Business-Impact-Analyse durchführen
2. IT-Assets nach geschäftlicher Kritikalität bewerten
3. Geschäftsrisiken in Monitoring-, Kommunikations- und Reaktionsprozesse übersetzen
Erst wenn Technologie, Prozesse und Verantwortlichkeiten zusammenspielen, entsteht eine belastbare Sicherheitsstrategie.
Cyber-Resilienz muss erlebt werden
Selbst die beste Strategie bleibt wirkungslos, wenn sie nicht geübt wird. Viele Unternehmen machen den Fehler, dass Prozesse dokumentiert, aber nie gemeinsam getestet werden.
„Kontinuierliche Verbesserung entsteht nur durch Übung“, betont Alexander Pienitz. Resiliente Organisationen testen ihre Abläufe daher regelmäßig, beziehen alle relevanten Stakeholder ein und verbessern ihre Prozesse kontinuierlich.
„Wie dieser Weg konkret aussehen kann, zeigen wir gemeinsam mit der eins energie in sachsen GmbH & Co. KG auf der protekt. Anhand eines realen SOC-Projekts diskutieren wir, wie aus technischer Überwachung Schritt für Schritt gelebte Cyber-Resilienz entsteht.“ Alexander Pienitz